Cada venta que haces termina en un cobro. Y ese cobro, casi siempre, pasa por un TPV, el Terminal de Punto de Venta que lees como un datáfono o terminal con tarjeta. Es un aparato pequeño, pero maneja información muy delicada: números de tarjeta, fechas, nombres y, en muchos casos, datos que conectan con tu lista de clientes.
Durante años, la seguridad de los pagos fue un tema de grandes empresas. Hoy, cualquier pyme o autónomo puede aplicar hábitos sencillos que reducen muchísimo el riesgo. No hace falta ser un experto en informática. Solo hace falta entender qué datos tocas, dónde están los fallos típicos y qué medidas básicas poner en marcha.
En esta guía te cuento todo con palabras claras, paso a paso y con ejemplos de mostrador. Vamos a ello.
Cómo funciona un TPV y qué datos toca
Para proteger algo, lo primero es saber qué es. El TPV es el aparato que lee la tarjeta, envía el cobro a la pasarela de pago de tu banco y te devuelve la autorización en unos segundos. Puede ser físico (ese terminal que te dan al contratar el servicio) o virtual (un software para cobrar online desde el móvil o el ordenador).
Durante ese proceso, el TPV toca información que no deberías guardar ni compartir. Hablamos de los datos de la tarjeta, el importe, la hora del cobro y, según tu configuración, datos del cliente como el nombre o un email si le envías el ticket digital.
El truco está en una idea sencilla: tú no necesitas conservar casi nada de todo eso. Lo que el terminal hace, bien configurado, es enviarlo a la entidad y olvidarlo. Cuanto menos datos guardes en tu caja o en tu cuenta, menos problemas tendrás si algo falla.
Esto conecta directamente con el tratamiento de datos personales. Si además guardas facturas con datos de clientes, tienes obligaciones legales. Te lo resumo en la sección de RGPD más adelante, porque no es un capricho: es la ley.
Riesgos más comunes en los cobros de un negocio pequeño
Los problemas rara vez vienen de un hacker genial robando datos a distancia. En negocios pequeños, lo habitual es mucho más sencillo y por eso se puede evitar. Estos son los riesgos que más se repiten.
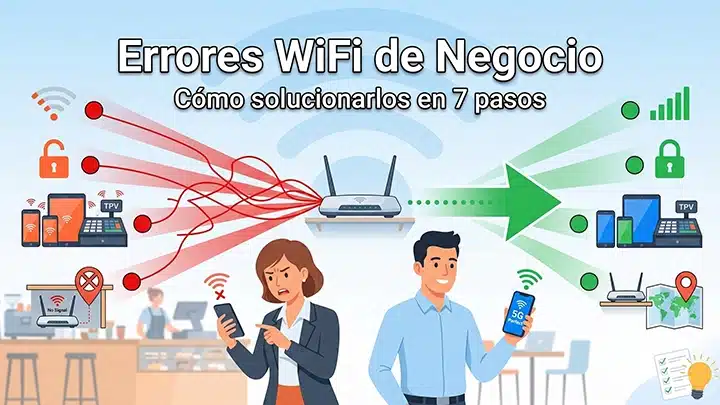
La red WiFi abierta o compartida. Si el TPV se conecta a la misma red WiFi que tus clientes, cualquiera que esté en el local podría intentar interceptar datos en tránsito. No es lo más frecuente, pero es el fallo más fácil de corregir.
Una contraseña débil o por defecto. Muchos terminales vienen con una contraseña de fábrica que nadie cambia. Si además la usas para varios aparatos, el problema se multiplica.
Falta de actualizaciones. El TPV también recibe actualizaciones de seguridad. Si nunca se actualiza, acumula agujeros que con el tiempo se vuelven conocidos y explotables.
Accesos compartidos y sin control. Si todo el equipo usa el mismo usuario y la misma clave, nunca sabrás quién hizo qué si pasa algo. El rastro se pierde.
Acceso a la nube o al panel desde cualquier sitio. Si gestionas el TPV online desde una conexión sin proteger, un tercero podría intentar entrar. Vale la pena revisar desde dónde y con qué seguridad te conectas.
¿La buena noticia? Todos estos puntos se atacan con hábitos de mostrador y una configuración inicial de diez minutos. Nada de costes grandes ni de personal técnico.
Conectar el TPV a una red dedicada (separada del WiFi de clientes)
Esta es, con diferencia, la medida que más impacto tiene en los negocios con terminal físico. Y es muy fácil de entender: tu negocio debería tener dos redes WiFi diferentes.
Una es la red de invitados, que usan tus clientes para conectarse al móvil mientras están en el local. Otra es la red de negocio, donde van el TPV, la caja registradora, las cámaras y los ordenadores. Estas dos redes no deberían comunicarse entre sí.
Si el TPV funciona con cable, todavía mejor: es la opción más estable y segura. Pero en muchos locales solo hay WiFi disponible, así que lo importante es que el terminal viva en la red de negocio, nunca en la de invitados.
Puedes pedir al router que cree una red de invitados (suele llamarse guest network o red de invitados) y que aísle el tráfico. Y si tu router te deja, activa la encriptación más fuerte que ofrezca, normalmente WPA3, que es un sistema de cifrado que protege la conexión inalámbrica y dificulta que terceros lean lo que viaja por el aire.
Este tema da para mucho más, así que si quieres profundizar te dejo la guía completa del sitio: la guía completa de seguridad WiFi para pequeños negocios en 2026. Ahí encuentras el paso a paso para configurar una red de invitados segura y aislada.
Actualizaciones, contraseñas y accesos del TPV
Una vez que el terminal está en su red correcta, toca revisar su configuración. Son tres palancas: actualizaciones, contraseñas y quién puede acceder.
Actualizaciones. Los terminales reciben parches de seguridad, igual que el móvil o el ordenador. Revisa de vez en cuando si hay una actualización pendiente. Si tu proveedor la aplica de forma automática, perfecto: solo comprueba que no te avise de un fallo importante sin resolver. En general, el firmware al día es la mejor vacuna.
Contraseñas. Cambia la contraseña por defecto en cuanto reciba el terminal. Usa una larga, única y que no uses en ningún otro sitio. Si el aparato permite una contraseña de administrador y otra de uso diario, todavía mejor.
Accesos. Pon una cuenta individual para cada persona que cobre. Así, si un empleado se va, puedes quitarle el acceso sin tocar el del resto. Y apunta en un papel (o en tu gestor de contraseñas, a ser posible cifrado) quién tiene acceso a qué.
Otro punto que se pasa por alto: cuando gestiones el TPV desde un panel online o una app, hazlo desde una conexión segura y, si el servicio lo permite, activa el doble factor de autenticación, que es un segundo paso de verificación (normalmente un código que recibes en el móvil) para entrar, además de tu contraseña.
Si usas el móvil o el portátil para gestionar el negocio y conectarte a estas plataformas, merece la pena revisar cómo proteges esos dispositivos. Te lo cuento en este artículo: cómo proteger tus dispositivos móviles y conexiones WiFi en la empresa.
Qué es el PCI-DSS en cristiano (y qué te toca a ti)
Seguro que has oído hablar del PCI-DSS y te suena a cosa de ingenieros. Vamos a traducirlo.
El PCI-DSS son unas normas de seguridad para empresas que gestionan pagos con tarjeta. Es una especie de estándar que fijan las propias entidades de pago para que los datos de los clientes se traten con cuidado. No es una ley, pero sí es un requisito que te pide tu proveedor de pagos y que casi todos los negocios con datafono aceptan al firmar el contrato.
Aquí viene la parte importante: no te va a tocar hacer un informe enorme. En negocios pequeños, lo normal es cumplir una serie de medidas básicas y, según tu volumen y tu proveedor, rellenar un cuestionario corto de autoevaluación. Muchas veces es tan sencillo como confirmar que no guardas los datos de la tarjeta, que usas un terminal seguro y que no apuntas los números en ningún sitio.
La regla de oro del PCI-DSS, y en realidad de cualquier sistema de pagos, es una frase que conviene tatuarse: no guardes los datos de la tarjeta que no necesitas. Nada de anotar números completos en un cuaderno, nada de guardarlos en un Excel, nada de capturas de pantalla. El número completo de una tarjeta no te sirve para facturar: te sirve únicamente para meterte en problemas.
Y esto choca de frente con otra norma que seguro has escuchado: el RGPD, el Reglamento General de Protección de Datos, que es la ley europea que regula cómo se tratan los datos personales de tus clientes. Para saber qué tienes que hacer y qué no, te recomiendo esta guía de RGPD para empresas españolas. Ten en cuenta que todo esto es orientación general: en temas legales, lo prudente es consultar con un profesional que conozca tu caso concreto.
Buenas prácticas diarias en el mostrador
La seguridad no es solo configurar el terminal una vez. También es cómo actúas cada día cuando cobras. Aquí tienes una lista de hábitos que puedes aplicar desde mañana.
- No apartes la vista del terminal durante el cobro con tarjeta sin contacto. Que nadie se acerque a «ayudar» o a tocar el aparato de forma sospechosa.
- Pide el DNI solo cuando sea imprescindible y, si lo haces, guarda solo lo que necesites. No escanees el documento sin motivo.
- No anotes datos de la tarjeta en papel ni en notas del móvil. Si un cliente te dice el número por teléfono, no lo escribas.
- Guarda los tickets con datos personales de forma segura, en un cajón con llave, y destrúyelos cuando ya no los necesites.
- Desconecta o bloquea el TPV cuando cierres, igual que apagas la caja y el ordenador.
- No compartas las claves con nadie, ni siquiera “de confianza”. Cada persona, su acceso.
- Revisa la facturación o los asientos de cobro con frecuencia, por si aparece algo raro que no reconoces.
Si además tienes empleados, acostúmbralos desde el primer día: un turno de cinco minutos enseñándoles estas pautas vale más que cualquier protocolo caro. Un equipo informado es la mejor seguridad de todas.
Preguntas frecuentes sobre seguridad del TPV
¿El TPV se conecta a Internet y eso es peligroso?
Sí, el TPV se conecta a Internet para autorizar el cobro, pero eso no tiene por qué ser peligroso. Lo importante es que se conecte a la red de negocio, protegida y separada de la de clientes, y que el terminal esté al día. Con eso, el riesgo baja muchísimo.
¿Debo pedir el DNI a cada cliente para facturar?
No en todos los casos. El DNI solo se pide cuando es realmente necesario, y conviene pedir lo mínimo para el fin concreto. Guardar más datos de los imprescindibles no te protege: te expone. Ante la duda, consulta con un profesional.
¿Qué hago si sospecho que alguien rebuscó en mi TPV?
Ponlo en conocimiento de tu proveedor de pagos de inmediato y, si ves movimientos que no reconoces, avisa también a tu entidad. No ocultes nada: cuanto antes se detecte, mejor. Cambia contraseñas y revisa los accesos activos.
¿Necesito un antivirus o algo especial para el TPV?
En general no tienes que instalar un antivirus en un terminal de pago estándar. Lo que sí tienes que hacer es mantenerlo actualizado, no meterle aplicaciones raras y no conectarlo a redes desconocidas. La mejor protección es una configuración limpia.
¿Me puede multar la Agencia de Protección de Datos por esto?
Si tratas mal los datos personales de tus clientes, puede haber sanciones. Por eso conviene tratarlos con cabeza y guardar solo lo necesario. Es orientación general: para tu caso concreto, lo mejor es que lo revise un profesional de la protección de datos.
Resumen: cobrar con tranquilidad
Cobrar no tiene que ser un motivo de preocupación. Con unos pocos hábitos bien aplicados, tu TPV y los datos de tus clientes quedan mucho más protegidos, y tú puedes dedicarte a lo que de verdad importa: atender a tu clientela y hacer crecer tu negocio.
Repasemos lo esencial:
- Entiende qué datos toca el TPV y no guardes los que no necesitas.
- Usa una red dedicada para el terminal, separada del WiFi de clientes, con WPA3 si tu router lo admite.
- Actualiza, cambia contraseñas y pon un acceso por persona al TPV y a su panel.
- Conoce el PCI-DSS en lo básico y aplica su regla de oro: no guardar datos de tarjeta.
- Cuida el mostrador cada día: sin anotar datos, sin compartir claves, con el terminal bloqueado al cerrar.
Si quieres seguir reforzando tu presencia online, te queda un paso natural: asegurarte de que tu negocio aparece bien en Google. Te dejo esta guía para maximizar tu Perfil de Empresa en Google, una buena forma de cerrar el círculo entre seguridad y visibilidad.
Empieza hoy por lo más fácil: revisa la red a la que está conectado tu TPV y cambia la contraseña por defecto. En pocos minutos habrás dado un paso enorme. Cobrar con tranquilidad es posible.